Kullanıcı Yetkileri
Kullanıcı ve Yetki Yönetimi, sisteme kimlerin gireceğini ve hangi ekranları görebileceğini belirlediğiniz ekrandır.
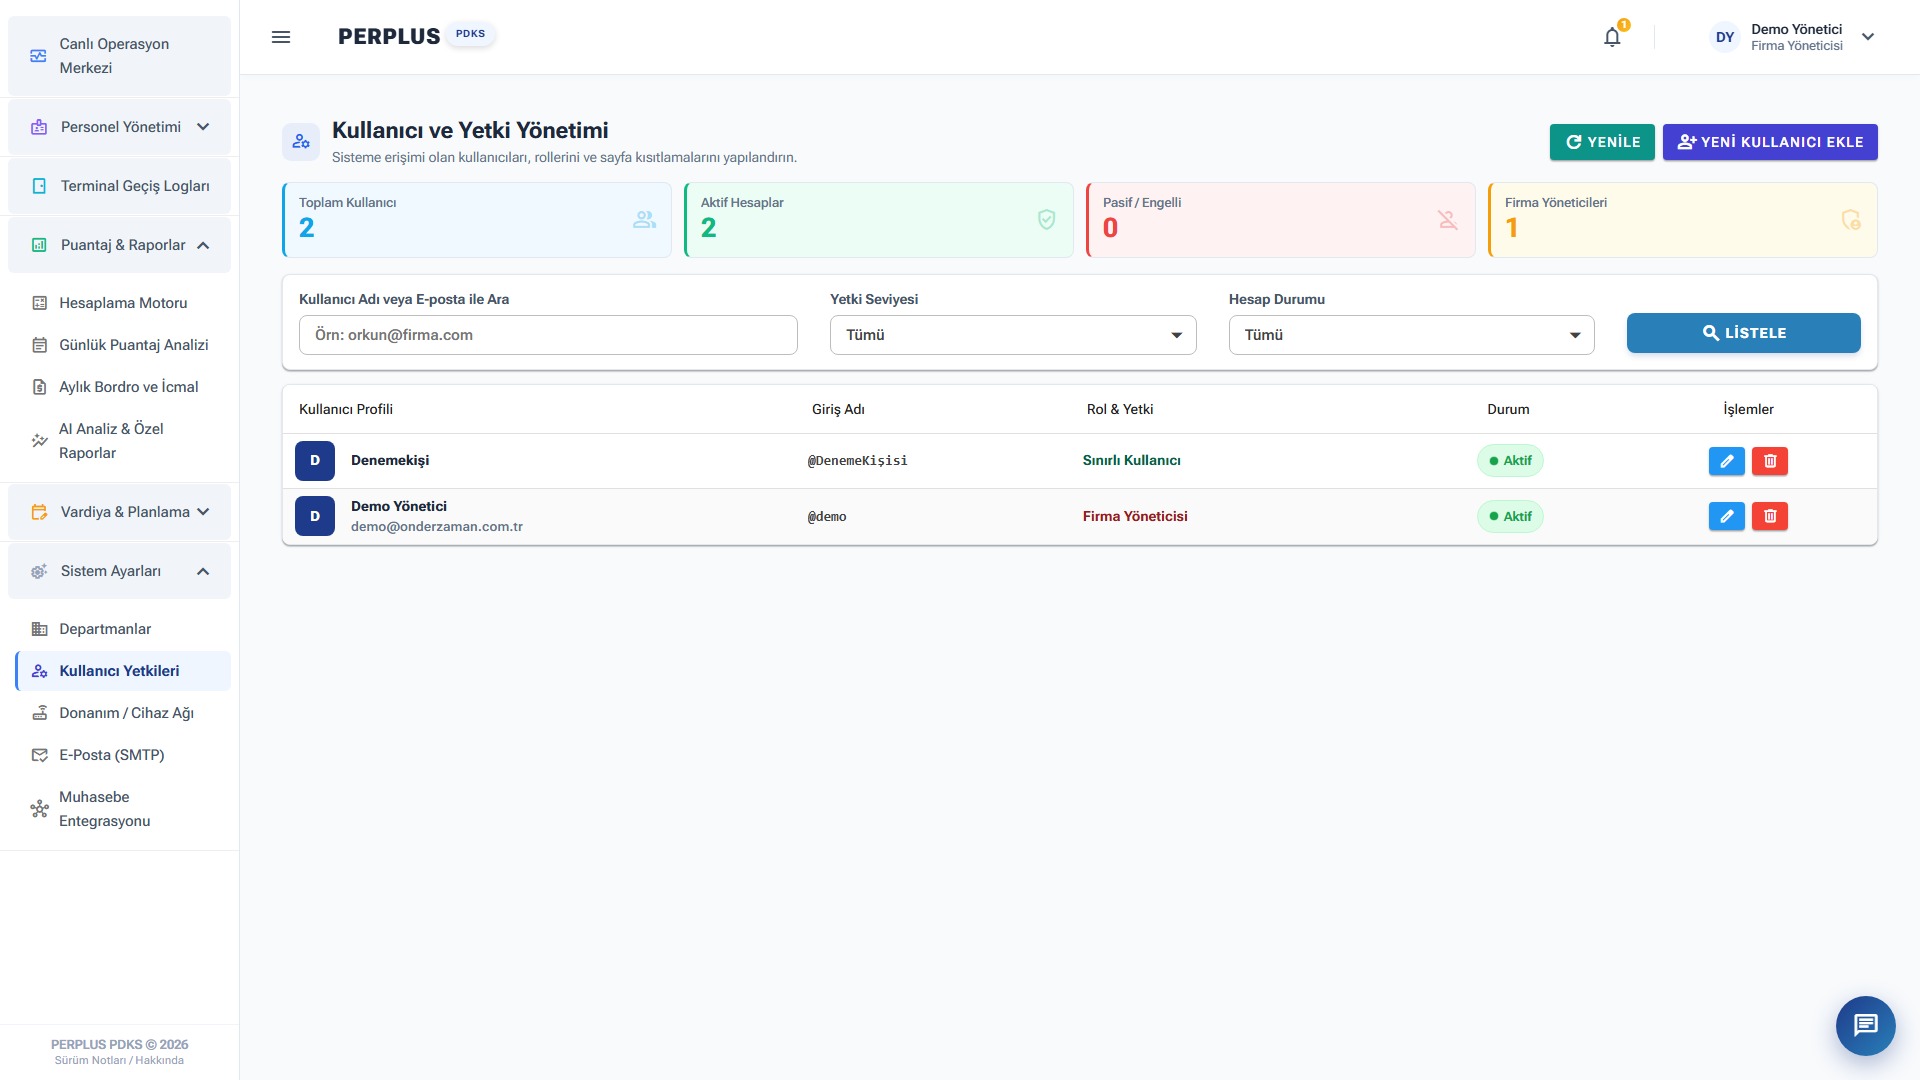
Bu ekrana yalnızca yöneticiler erişebilir.
Yeni kullanıcı ekleme
Bölüm başlığı “Yeni kullanıcı ekleme”| Alan | Açıklama |
|---|---|
| Kullanıcı Adı | Giriş yaparken kullanılacak ad. E-posta değildir. |
| Ad Soyad | Ekranlarda ve denetim kayıtlarında görünen ad |
| E-Posta Adresi | Bildirimler için |
| Giriş Şifresi | İlk şifre. Kullanıcı sonradan Hesabım ekranından değiştirebilir. |
| Yetki Seviyesi | Yönetici mi, normal kullanıcı mı |
| Hesap Durumu | Aktif / Pasif |
Sayfa bazlı yetkilendirme
Bölüm başlığı “Sayfa bazlı yetkilendirme”Kullanıcı formunun alt kısmında sistemdeki tüm sayfalar listelenir. İşaretlediğiniz sayfalar o kullanıcının menüsünde görünür, işaretlemedikleriniz hiç görünmez.
Sayfalar kategorilere ayrılmıştır:
- Panel — Ana Pano
- Personel Yönetimi — personel listesi, izinler, ek kalemler, maaş geçmişi, kimlik merkezi
- Puantaj ve Bordro — giriş/çıkış, hesaplama motoru, günlük analiz, bordro
- Planlama — çalışma grupları, vardiyalar, tatiller, dönemlik plan
- Tanımlar ve Ayarlar — departmanlar, cihazlar, e-posta, muhasebe entegrasyonu
Tümünü Seç ile bir kategorinin tamamını işaretleyebilirsiniz.
Hızlı Yetki Şablonu
Bölüm başlığı “Hızlı Yetki Şablonu”Her seferinde tek tek işaretlemek yerine hazır şablonlardan birini seçebilirsiniz:
| Şablon | Kimin için |
|---|---|
| Özel (Manuel Seçim) | Kendiniz işaretlersiniz |
| İnsan Kaynakları (Tam Yetki) | İK sorumlusu — personel, izin, puantaj, bordro |
| Vardiya ve Planlama Uzmanı | Vardiya ve plan yöneten kişi |
| Görüntüleyici (Salt Rapor) | Yalnızca rapor okuyabilen kullanıcı |
| Bordro / Muhasebe | Maaş ve bordro odaklı |
Şablonu seçtikten sonra işaretleri elle değiştirebilirsiniz; şablon bir başlangıç noktasıdır.
Yetki devredilemez
Bölüm başlığı “Yetki devredilemez”Şifreler nasıl saklanır
Bölüm başlığı “Şifreler nasıl saklanır”Şifreler geri döndürülemez biçimde saklanır: PBKDF2-HMAC-SHA256, 600.000 iterasyon. Bu sayı OWASP’ın 2023 ve sonrası tavsiyesidir. Doğrulama sabit zamanlı karşılaştırmayla yapılır.
İterasyon sayısı her şifrenin içine gömülüdür; ileride artırıldığında mevcut şifreler bozulmaz, yalnızca yeni ve değiştirilen şifreler yeni sayıyla saklanır. Toplu bir sıfırlama gerekmez.
Hatalı giriş denemeleri
Bölüm başlığı “Hatalı giriş denemeleri”Art arda hatalı şifre denemesinde hesap kısa süreli kilitlenir ve süre kademelenir:
| Kademe | Kilit süresi |
|---|---|
| 1. eşik | 1 dakika |
| 2. eşik | 5 dakika |
| 3. eşik | 15 dakika |
Denetim izi
Bölüm başlığı “Denetim izi”Sistemdeki her veri değişikliği, işlemi yapan kullanıcı adıyla kaydedilir: eklenen personel, düzeltilen geçiş, değiştirilen ücret, girilen izin.
- Elle eklenen geçiş hareketleri ayrıca işaretlenir — cihazdan gelenle karışmaz
- Arka plan işleri (ham log işleme, gece bakımı, lisans taraması) “Sistem” yazar; doğrusu budur, o işleri bir kullanıcı başlatmamıştır
- Kayıtlar silinmez, pasife alınır; geçmiş hesaplar bozulmaz
Kullanıcıyı kapatma
Bölüm başlığı “Kullanıcıyı kapatma”İşten ayrılan kişinin kullanıcısını silmeyin, Hesap Durumu’nu Pasif yapın. Böylece geçmiş denetim kayıtlarındaki adı anlamlı kalır ama sisteme giremez.
Her işlem kimin yaptığı ile kaydedilir
Bölüm başlığı “Her işlem kimin yaptığı ile kaydedilir”Sistemde yapılan her veri değişikliği, işlemi yapan kullanıcı adıyla birlikte denetim kaydına yazılır. Bu yüzden ortak kullanıcı hesabı (örneğin herkesin girdiği tek bir “admin”) kullanmayın — kimin ne yaptığı ayırt edilemez hâle gelir.